
全国极速上门清运 销毁
24H服务电话:13321813167
24H服务电话:13321813167
搜索
全国极速上门清运 销毁
24H服务电话:13321813167
24H服务电话:13321813167
导航
销毁服务综合方案服务商
废旧文件销毁公司_如何让涉密设备“功成身退”?
发布时间:2026-08-27
来源:本色销毁 浏览次数:89
废旧文件销毁公司_如何让涉密设备“功成身退”?
废旧设备处理是党政机关、企事业单位设备管理工作的重要一环。然而,个别涉密岗位工作人员仍存在认知误区,认为仅需履行常规报废程序,设备移交后即可“一了百了”。事实上,涉密设备虽已退出资产管理台账,但其中存储的涉密数据未必彻底清除。如果操作不当甚至随意变卖,极易导致失泄密情况的发生。
报废环节风险隐患不容忽视
报废处于设备管理链条末端,易因关注度降低、管控力度弱化而滋生隐患。国家安全机关、国家保密行政管理部门披露的多起案件,充分印证了该环节的现实风险。
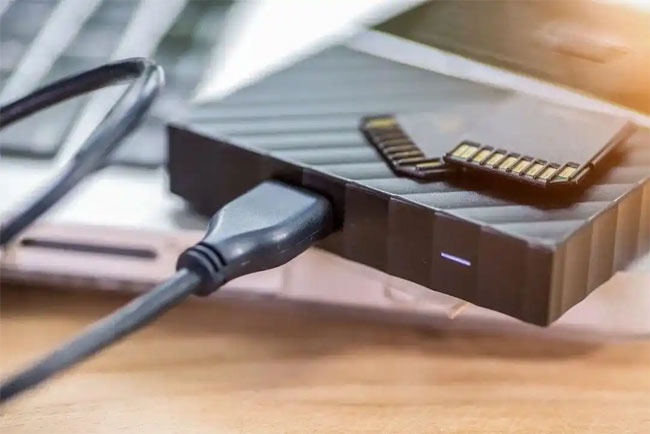
——二手硬盘残留内部数据 某单位将内部硬盘简单清空后便当作废品变卖。这批硬盘经翻新流入市场后,被查出仍残留多家党政机关、高校的内部文件。
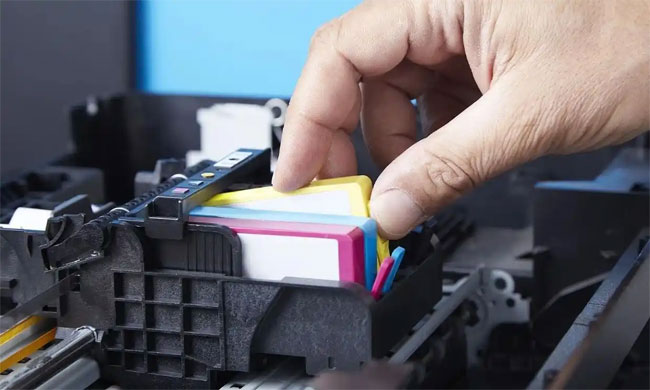
——废旧硒鼓还原涉密文件 某单位将存有涉密信息的废旧打印机硒鼓交由供应商回收处理。相关人员通过技术手段还原硒鼓残留的打印内容,并将涉密信息售往境外。
——废弃服务器沦为攻击跳板 某单位服务器被弃用后仍留存于信息化机房内,境外间谍情报机关通过网络扫描探测实施入侵,控制服务器后将其作为跳板实施网络窃密活动。
如何守好“最后一关”
失泄密背后的管理漏洞
废旧设备处理环节潜藏的失泄密风险,往往源自台账不清、管理失控、责任悬空等问题。
——底数不清楚 个别单位仅建立固定资产台账,未同步标注涉密属性标识。对普通设备和存储过涉密敏感信息的设备未进行分类管理,报废时混在一起,导致风险防控无法精准落实。
——处置不规范 “删除即销毁、格式化即清零”仍是个别涉密岗位工作人员的认知误区。从未经专业处理的硬盘转卖,到复印机内置硬盘被忽视,再到打印机硒鼓随意丢弃,甚至废旧文件柜夹层、办公桌抽屉遗留涉密文件,这些不规范的操作均可能引发失泄密事件。
——监管不到位 前期采购、领用、流转层层把关,但报废阶段却易出现标准降低、审核缺位等问题。单人操作、无台账记录、无保密审批等现象,使得监管制度流于形式。资产台账注销后,保密责任随之弱化,形成管理真空。
废旧涉密设备“退役”管理,既检验制度完备性,更考验执行刚性,必须将保密要求嵌入处置全流程,守好“最后一关”。
——健全台账,精准标密 建立涉密资产全生命周期台账,对存储过涉密敏感信息的设备统一标注涉密属性,实行“一物一码、全程可溯”。报废前应严格核验涉密属性、排查数据残留,确保账实相符、密级准确。
——审核前置,分类处置 严把报废“出口关”,前置保密审核。涉密存储介质一律交由具备国家保密资质的定点单位销毁;存有敏感信息的办公设备须经专业数据擦除,严禁随意丢弃、私自变卖。文件柜、保险柜等办公家具报废,必须彻底检查,杜绝涉密载体遗留。
——压实责任,落实要求 建立“双人监销、全程留痕、归档备查”机制,严格落实“谁使用、谁处置、谁负责”的管理要求,将保密责任落实到资产清查、技术检测、审批监督、移交销毁等各个环节中去。
声明:本网站发布的内容(图片、视频和文字)以原创、转载和分享网络内容为主,如果涉及侵权请尽快告知,我们将会在第一时间删除。文章观点不代表本网站立场,如需处理请联系客服。电话:133-2181-3167。
本站全力支持关于《中华人民共和国广告法》实施的“极限化违禁词”的相关规定,且已竭力规避使用“违禁词”。故即日起凡本网站任意页面含有极限化“违禁词”介绍的文字或图片,一律非本网站主观意愿并即刻失效,不可用于客户任何行为的参考依据。凡访客访问本网站,均表示认同此条款!反馈邮箱:jason.sun@bsenvir.com.cn。
热点资讯
- 过期食品如何处理?怎么销毁?安徽正规销毁公司安全作业时间:2026-07-10
- 安徽文件销毁公司_关于纸质文件销毁向电子文件的过渡时间:2026-06-11
- 安徽本色环保文件销毁公司如何突破发展瓶颈时间:2026-07-05
- 安徽文件销毁如何考虑环保因素_133-2181-3167解决方案时间:2026-07-15
- 安徽过期文件销毁_合同销毁_对文件销毁的细节需高度重视时间:2026-07-08
- 专业销毁公司_安徽文件销毁泄密案例分析及防范案例时间:2026-06-17
- 安徽文件销毁的处理方法有哪些及销毁时的注意事项时间:2021-09-10
- 专业的安徽食品销毁公司_临期食品收购又该如何处置?时间:2026-06-21
- 安徽文件废纸销毁参考方法_单证销毁_发票销毁_合同销毁时间:2026-06-06
- 安徽保密文件销毁处理公司_机密文件销毁的3项原则时间:2026-07-01
- 电话:133-2181-3167(微信同号)
- 邮箱:jason.sun@bsenvir.com.cn
- 地址:安徽省合肥市蜀山区蜀山新产业园雪霁路335号6层
联系方式

- 微信扫码咨询
